الحركية والأمن للمؤسسات

الهوية و الهجرة

نقل عبء العمل بسلاسة وتأمين مؤسستك بسياسات IAM قوية. نتولى إدارة Active Directory المعقدة، والهجرات بين المستأجرين، وتنقل بيانات المؤسسات عبر البيئات الهجينة.
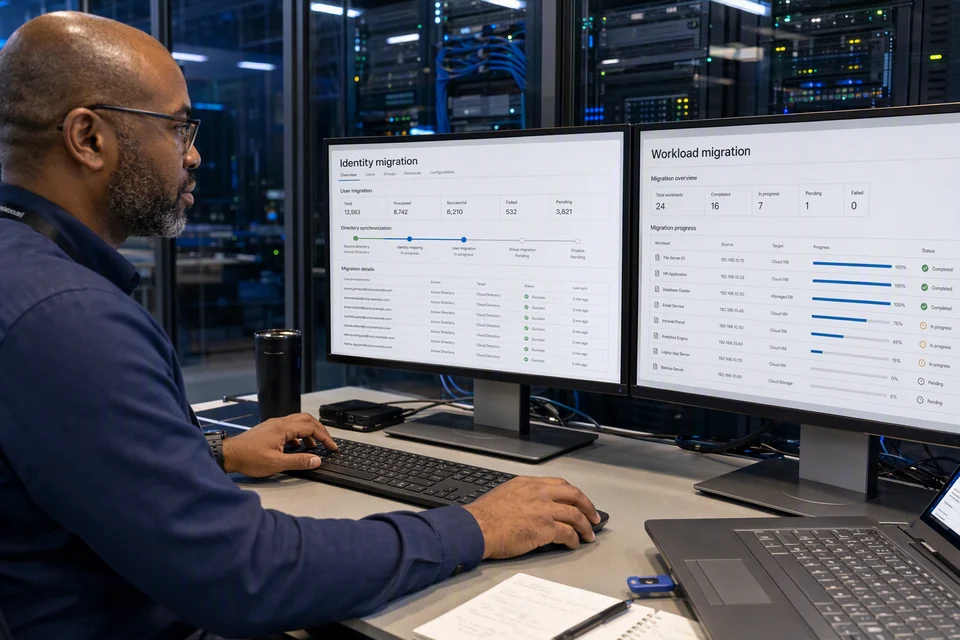
مهندس نظم يدير هجرات الهوية والأحمال على محطة عمل بجانب رفوف خوادم المؤسسات
بنية Zero Trust

أمّن محيط مؤسستك

يتخصص مهندسونا في تصميم سياسات إدارة الهوية والوصول (IAM) الشاملة التي تلتزم بدقة بمبادئ Zero Trust. سواء كنت تعمل محليًا فقط، أو كليًا في السحابة، أو تدير سيناريو هجين معقد، نضمن أن الهويات الموثقة والمصرّح لها فقط هي التي تصل إلى مواردك الحيوية.
عمليات Active Directory

Active Directory وإدارة الهوية

نصمم بنى Active Directory Domain Services المرنة المصممة لبيئات المؤسسات متعددة المواقع. من استراتيجيات وضع متحكمات المجال إلى تحسين كائنات نهج المجموعة (GPO) المعقدة، ندير أساس شبكتك المؤسسية.

انتقل بسلاسة إلى هوية حديثة بمزامنة AD المحلي مع Microsoft Entra ID (المعروف سابقًا باسم Azure AD). ننفذ سياسات وصول مشروطة قوية، ونشر المصادقة متعددة العوامل، وبروتوكولات إدارة الهوية المتميزة (PIM).

  • بنية مجال Active Directory
  • مزامنة Entra ID Connect
  • سياسات الوصول المشروط وZero Trust
مركز هجرة البيانات

هجرة بيانات المؤسسات

يتطلب تنفيذ هجرة بيانات على نطاق واسع هندسة دقيقة. نحن متخصصون في هجرات بين المستأجرين، وانتقالات البيانات من المحلي إلى السحابة، وتوحيد خوادم الملفات الكبيرة. نستخدم أدوات رائدة في الصناعة لضمان عدم فقدان أي بيانات وتقليل وقت التوقف التشغيلي إلى الحد الأدنى.

تشمل خدماتنا هجرات Exchange الشاملة للبريد الإلكتروني، ونقل بيئات SharePoint المحلية إلى SharePoint Online، ونقل قواعد بيانات التطبيقات الحرجة إلى بنى PaaS المحدثة. نتولى الأعمال الثقيلة في مطابقة الأذونات وإعادة هيكلة مستودعات البيانات.

  • الانتقال من المحلي إلى السحابة
  • هجرات Exchange ومستأجري Microsoft 365
  • نقل خادم الملفات إلى SharePoint/OneDrive