
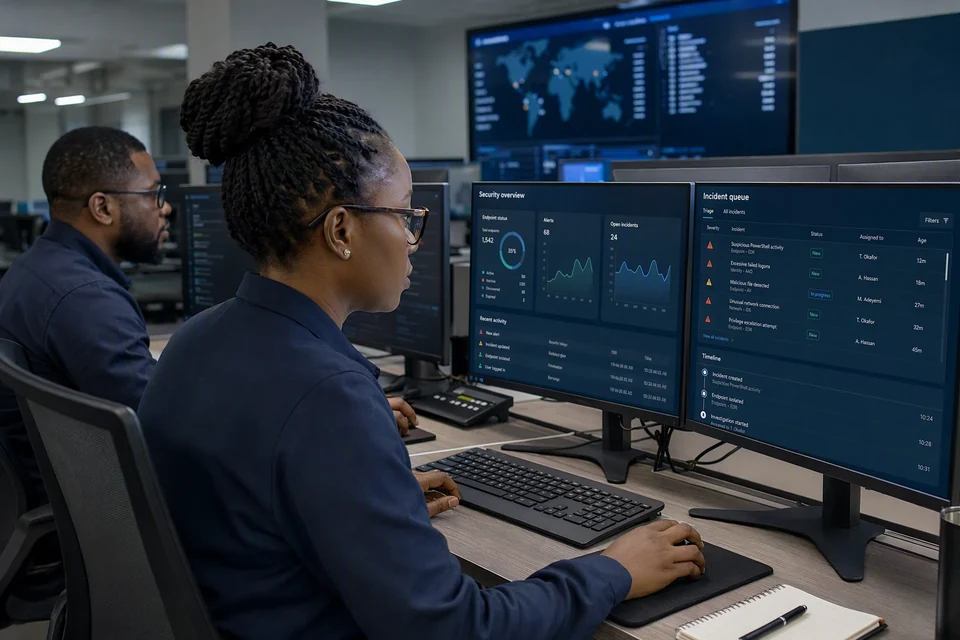
身份与访问
使用 Microsoft Entra ID、条件访问、多因素认证和精细化权限范围来强化访问控制。
为合适的人提供合适的访问。身份
终端设备
云
应用程序
数据
保护整体图景
我们将技术控制与员工的实际工作方式相连接,使安全成为推动发展的基石。
使用 Microsoft Entra ID、条件访问、多因素认证和精细化权限范围来强化访问控制。
为合适的人提供合适的访问。通过终端检测、设备合规、加固和务实的补丁策略,提高设备可见性与防护能力。
在任何工作场所都能覆盖保护。审查云配置、网络暴露、密钥与工作负载防护。将发现转化为有优先级的修复计划。
为您的云构建安全基础。解决应用风险、敏感数据访问及信息保护,覆盖组织所依赖的平台。
在交付中内置防护。关联有用的安全信号、调优告警,并使用 Microsoft Defender 与 Sentinel 等工具构建调查工作流。
降低噪音,提升有用背景信息。了解您当前的安全态势,记录可行的控制措施,并与团队一起准备事件响应与恢复流程。
知道自己的现状。提前规划。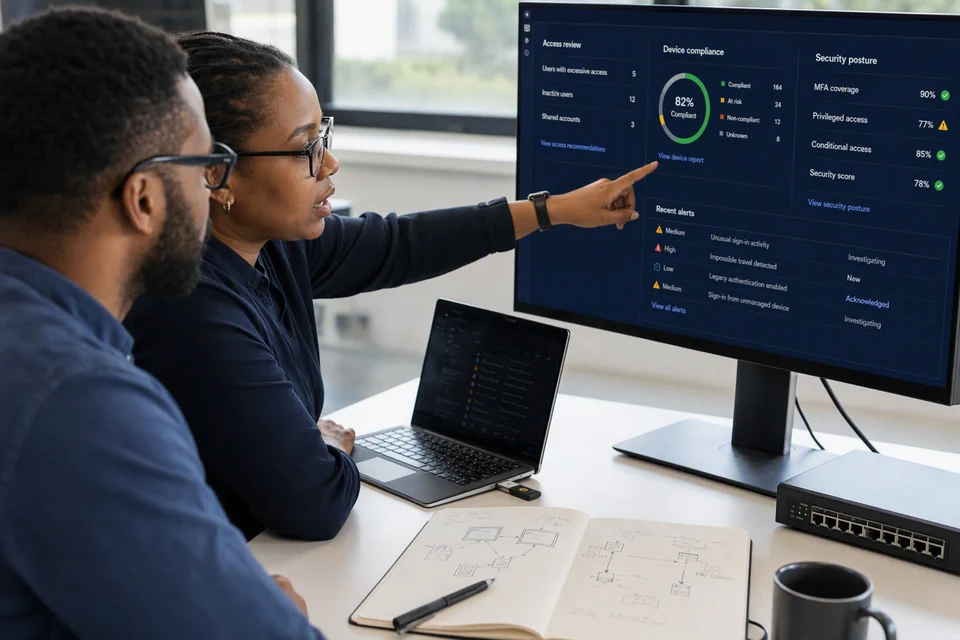
在复杂之前先弄清楚
每个环境的起点各不相同。我们与您的团队合作,了解系统、人员和优先级,从而满足安全需求。
从理解到行动
商定范围、业务优先级、系统以及为该项目所需的访问权限。
实施商定的改进,验证配置,并记录其工作方式。
移交清晰的指南,并商定任何持续的监控、支持或审查安排。
让我们保护您正在构建的一切
告诉我们您的环境。我们将帮助识别一个合理的起点。